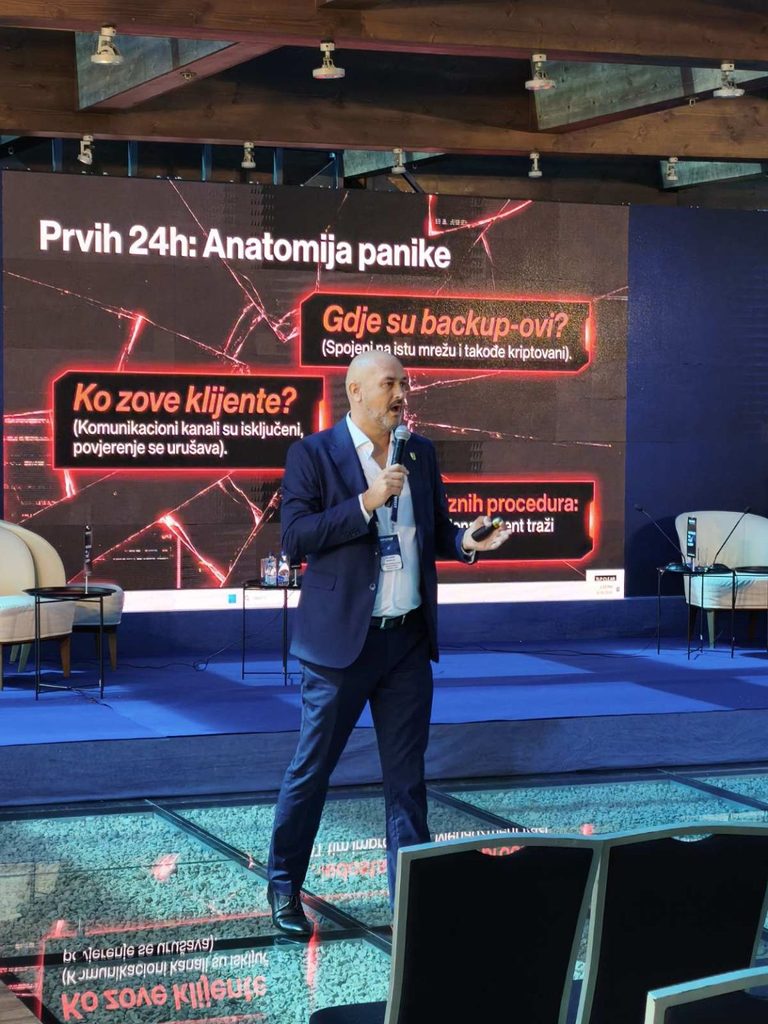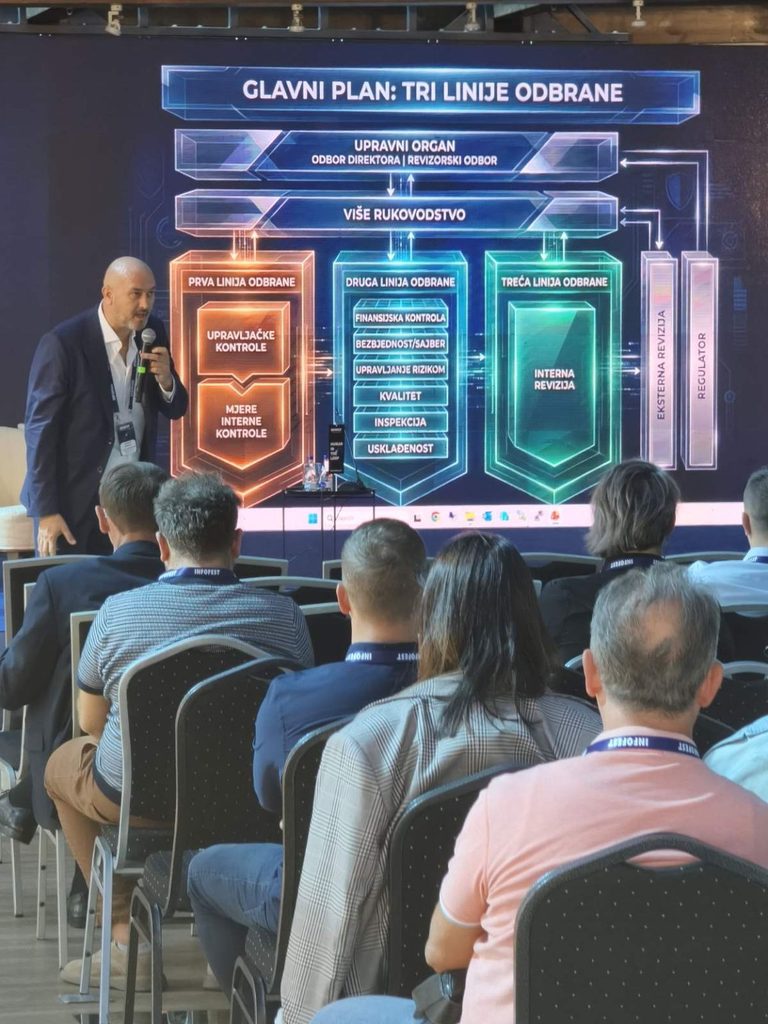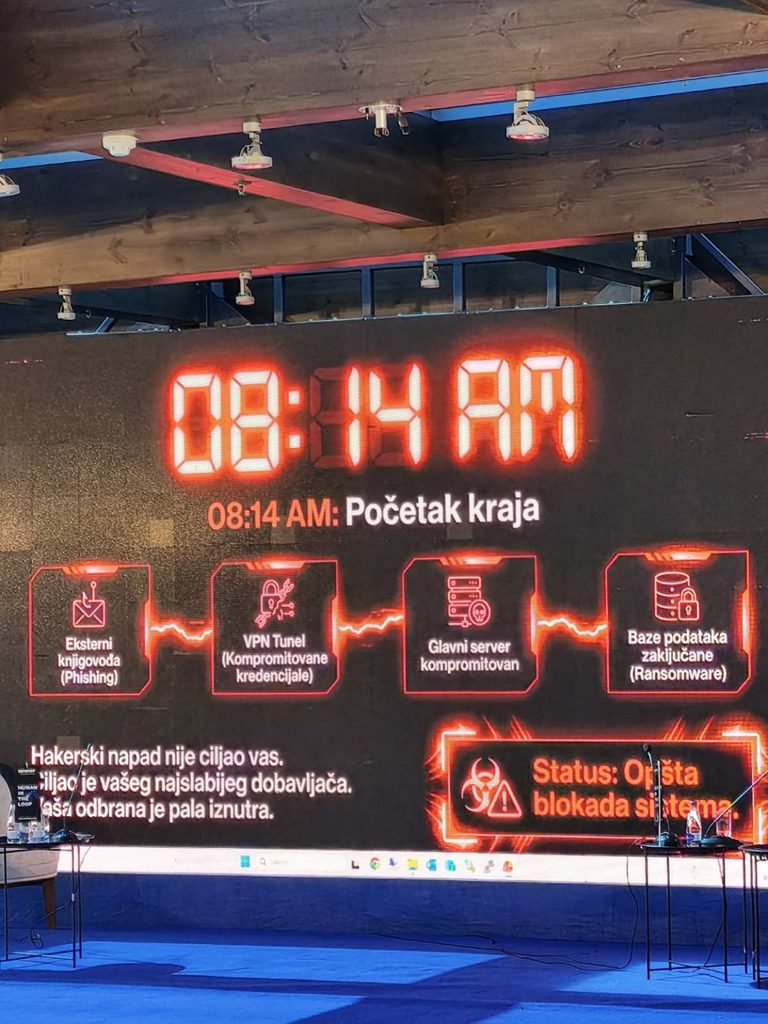

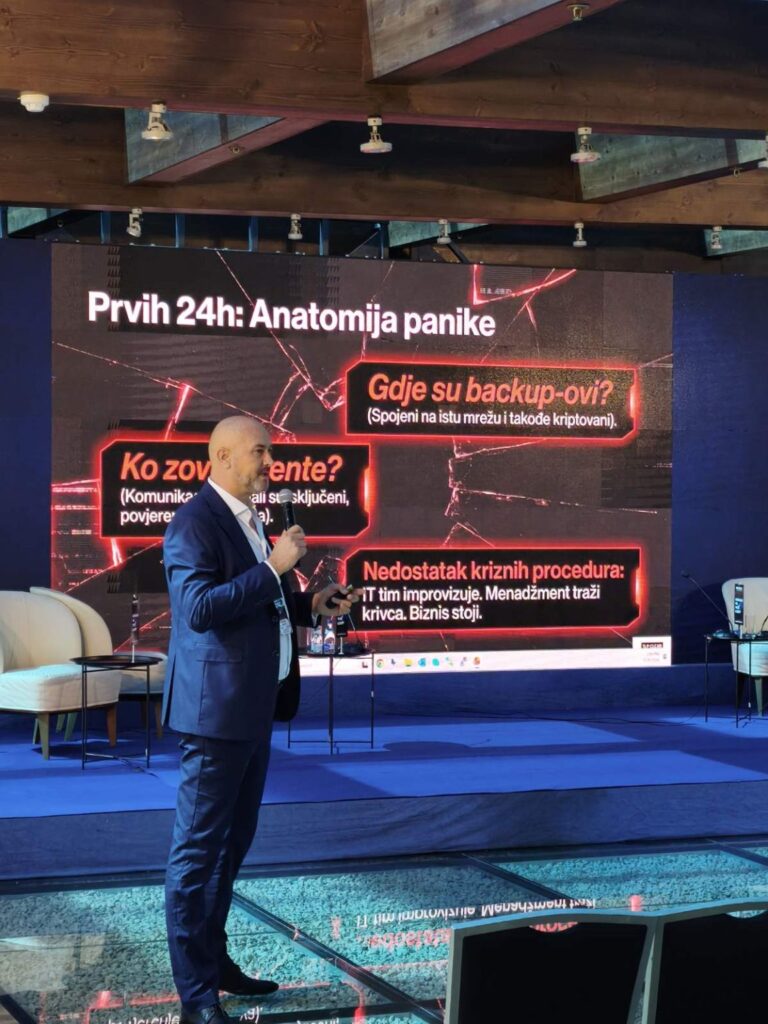
U okviru ovogodišnjeg INFOFEST-a u Budvi, Mladen Bukilic, CISO i SOC menadžer kompanije Čikom, održao je prezentaciju „Upravljanje + Ljudi + Procesi + Tehnologije = Otpornost 2030“, posvećenu savremenom pristupu upravljanju sajber rizicima u kontekstu NIS2 direktive i DORA regulative.
Jedna od ključnih poruka prezentacije bila je da sajber bezbjednost, kao važan segment informacione bezbjednosti, više nije isključivo tehnološko pitanje. Ona danas predstavlja strateško pitanje koje zahtijeva uključenost cijele organizacije – od upravljačkih struktura i menadžmenta do stručnih i operativnih timova.
Otpornost organizacije ne može se graditi samo implementacijom novih bezbjednosnih tehnologija. Ona nastaje povezivanjem četiri ključna elementa – odgovornog upravljanja, obučenih ljudi, jasno definisanih procesa i savremenih tehnologija – u jedinstven i funkcionalan sistem.
Poseban fokus prezentacije stavljen je na odgovornost menadžmenta, upravljanje IKT rizicima, odgovor na incidente, kontinuitet poslovanja, testiranje operativne otpornosti i upravljanje rizicima povezanim sa dobavljačima i drugim trećim stranama. Razmatrana je i odgovornost koju donosi novi regulatorni okvir, uključujući kaznene odredbe predviđene relevantnim nacionalnim zakonodavstvom.
U tom kontekstu, NIS2 i DORA donose značajnu promjenu pristupa – od dominantno reaktivnog odgovora na bezbjednosne incidente ka proaktivnom upravljanju rizicima, kontinuiranoj pripremljenosti i izgradnji operativne otpornosti.
Prezentacija je ukazala i na sve značajniju ulogu CISO funkcije, koja prevazilazi isključivo tehnički domen i postaje važna veza između informacione bezbjednosti, poslovnih ciljeva, upravljanja rizicima i strateških odluka organizacije.
Kroz prezentaciju je predstavljen i Čikom SOC (Security Operations Center), uz koncept „terapija“ sajber zaštite – različitih nivoa i mehanizama podrške kojima se organizacijama pomaže da pravovremeno prepoznaju prijetnje, odgovore na incidente i kontinuirano unapređuju nivo svoje sajber otpornosti. Na taj način, zaštita se ne posmatra kao jednokratna intervencija, već kao kontinuiran proces praćenja, prevencije, detekcije, odgovora i unapređenja.
Otpornost 2030 počinje danas – kroz upravljanje, ljude, procese i tehnologije koji ne funkcionišu izolovano, već kao jedan sistem sposoban da prepozna rizike, odgovori na prijetnje i obezbijedi kontinuitet poslovanja u sve kompleksnijem digitalnom okruženju.